2026年9月23日,Chrome开发者博客介绍了连接白名单(Connection Allowlists)的使用方式。该功能从Chrome 152起提供,允许开发者通过HTTP响应头声明页面或工作线程可以连接哪些网络地址。它关注的是网页发起连接的边界,并不是SEO标签,也不是所有企业官网必须立即启用的新配置。
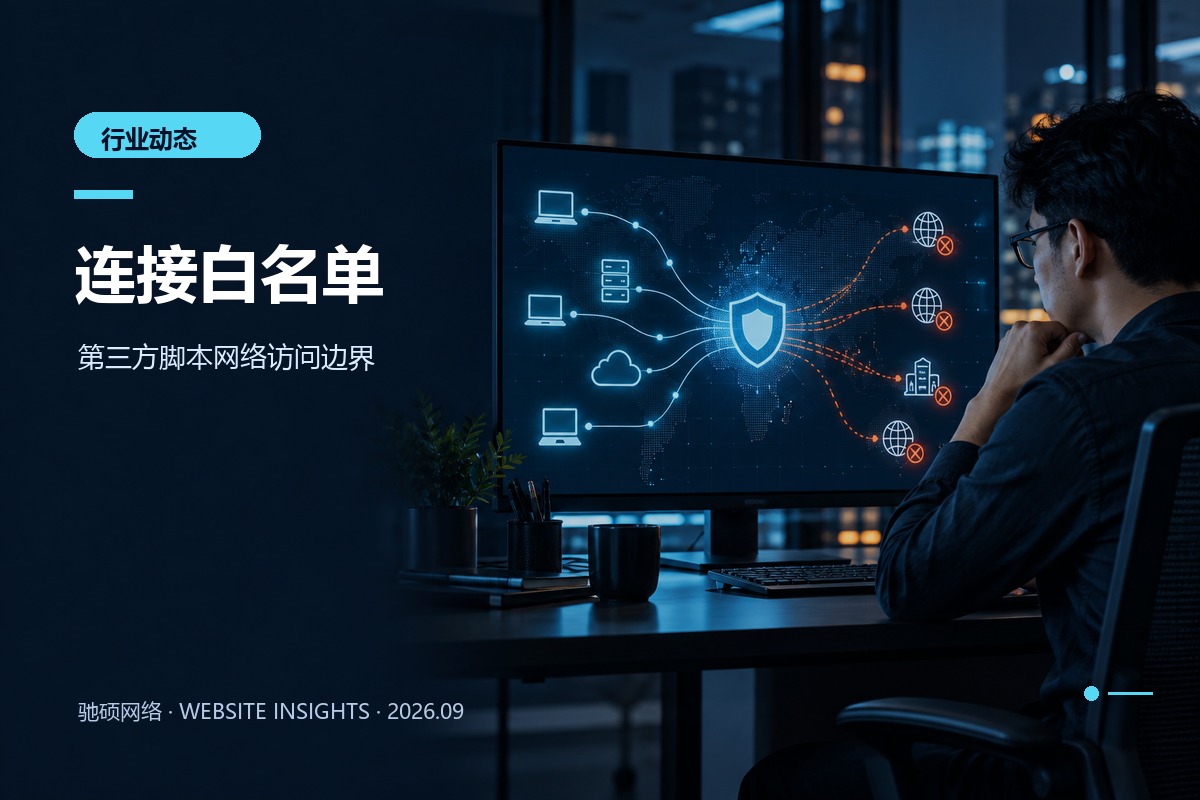
一个网站可能接入在线客服、统计、地图、广告、视频和表单接口。脚本一旦发生供应链问题,或动态代码使用了意料之外的域名,就可能向未经批准的地址发送请求。对于处理询盘资料、后台会话或其他敏感数据的应用,明确网络目的地是一项有意义的防护工作。
内容安全策略(CSP)按脚本、图片、连接等资源类型控制加载,是现有的重要安全基础。Chrome所介绍的连接白名单则提供更直接的网络边界:在连接发起前检查目标地址是否符合允许的URL模式。官方将它定位为现有CSP设置的渐进增强,而非一句响应头就能替代整个安全体系。
如果网站依赖第三方统计、支付、地图、客服或重定向流程,过严的白名单可能让正常功能失效。官方特别提醒,可把不受信任代码放在专门的跨源或沙箱iframe中,仅对该环境施加限制;这样比未评估就给全站强制设置更加稳妥。涉及WebRTC和重定向的请求也需单独考虑。
连接白名单属于浏览器与应用安全能力。正确配置可以降低部分数据外发风险,但没有官方依据表明仅开启这个响应头就能提升搜索排名。普通展示型企业网站应优先做好HTTPS、依赖更新、后台权限、表单保护和第三方脚本盘点,再评估是否需要更细的连接控制。
资料来源:Chrome开发者:连接白名单说明。